 NexMask-官方博客
一句话区分:匿名邮箱解决“对方知不知道这是你”,加密邮箱解决“邮件内容会不会被别人看到”。 前者做身份隔离,后者做内容保密,防的不是同一件事,也不能互相替代。
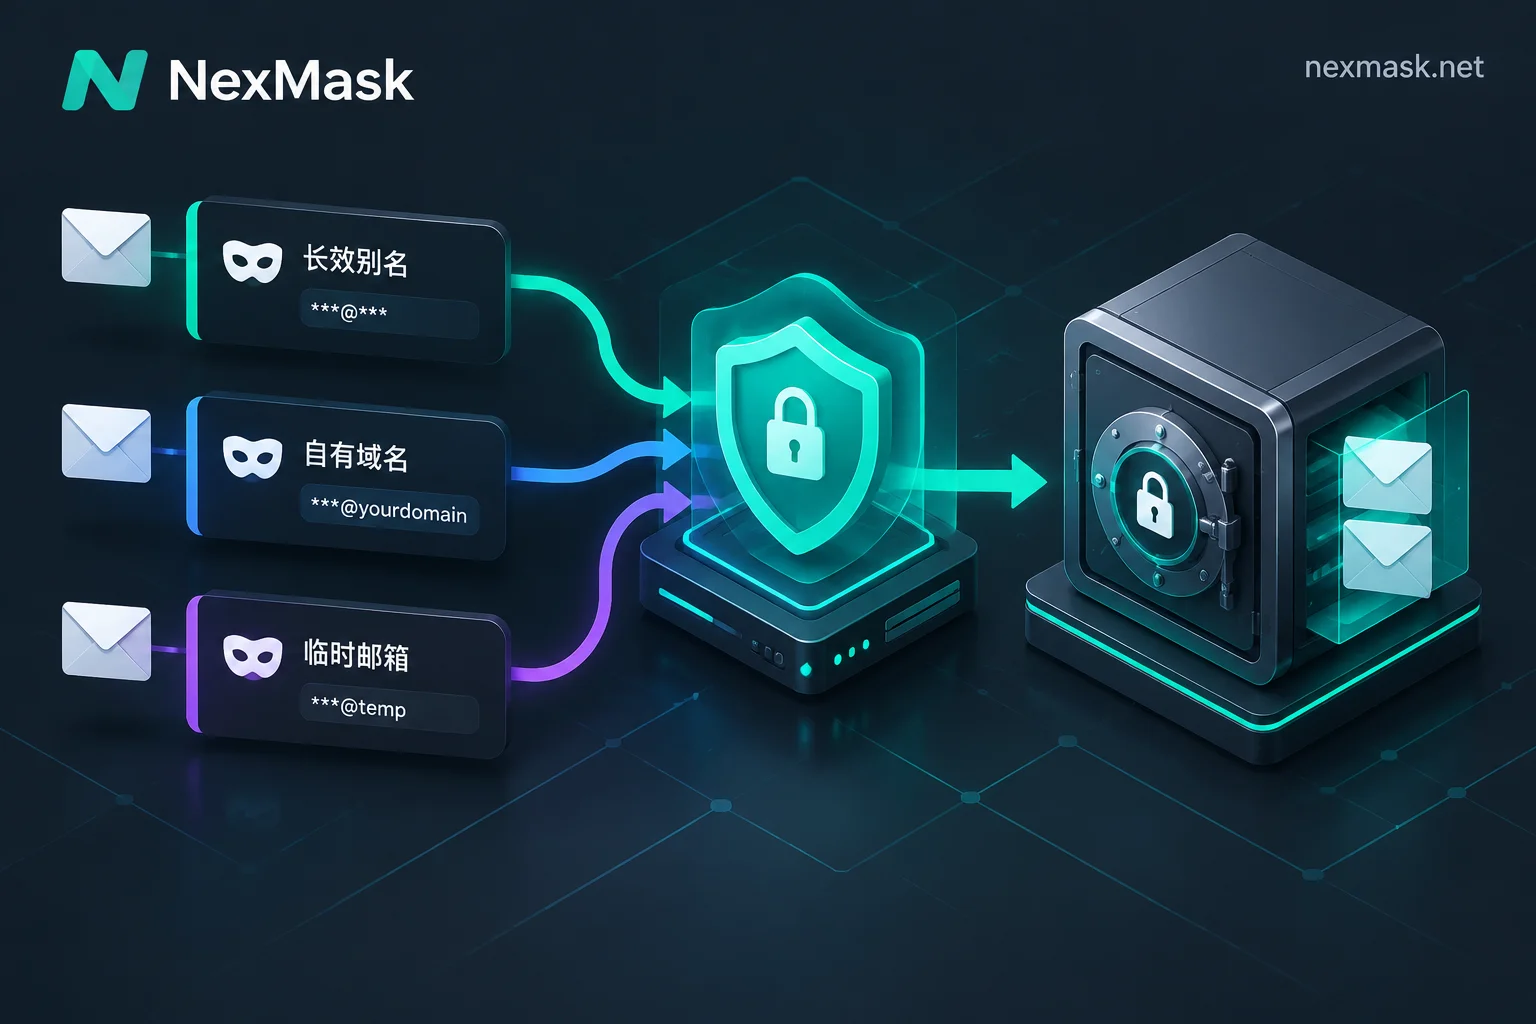
怎么选可以先记结论:日常注册网站、领资料、做测试,用匿名邮箱(临时邮箱或长效别名);传机密文件、谈涉及人身财产或法律的事,用端到端加密邮箱;两种需求都有,就让别名对外、把邮件转发进加密邮箱。
两者分别防什么
| 匿名邮箱 | 加密邮箱 | |
|---|---|---|
| 保护对象 | 你的身份和真实主邮箱 | 邮件正文和附件 |
| 常见做法 | 免实名、随机前缀、一站一个地址、可停用 | 端到端加密(E2EE)或服务器零访问加密 |
| 主要挡住 | 跨站画像、撞库、垃圾邮件追到主邮箱 | 服务商或截获数据的第三方读取内容 |
| 挡不住 | 内容被服务商或对方服务器读取 | 地址本身外泄、发件收件等元数据 |
匿名邮箱:切断“这个账号”和“你”的关联
匿名邮箱分两类:用完即弃的临时邮箱,和长期使用的邮箱别名。共同点是网站拿不到你的真实主邮箱,这带来几个实际好处:
- 每个网站拿到的地址不同,很难靠邮箱把你在各平台的账号串起来做用户画像;
- 某个网站数据泄露,泄露的只是那个地址,攻击者拿它去别处撞库,撞不到你的主账号;
- 一站一个别名时,垃圾邮件发到哪个地址,就能看出是哪个网站把地址流出去的,单独停用即可。
它的边界在内容上。匿名邮箱服务通常只在传输链路上使用标准 TLS,不对正文做公私钥级别的端到端加密,邮件在服务商和对方邮件服务器那里都是可读的。收注册验证码、通知、营销邮件没问题;往来商业机密或敏感个人资料就不够。更多风险点可以看匿名邮箱安全吗。
加密邮箱:让服务商也读不到内容
Proton Mail、Tuta 这类加密邮箱,用端到端加密或零访问加密保存邮件,只有持有私钥的一方能解密,服务商自己和中途截获数据的人看到的是密文。但它有两个常被忽略的限制。
地址仍然是固定的。 加密邮箱本身也是一个普通地址。拿它在各种网站注册,地址一样会被泄露、转卖、塞满垃圾邮件——加密只管内容,不管这个地址落到谁手里。
元数据通常不加密。 受邮件投递协议(SMTP)限制,发件人、收件人、发送时间和部分路由信息需要可读才能投递。服务商在当地法律要求或收到搜查令时,可能依法交出元数据或连接记录。所以“内容加密”不等于“谁在和谁通信”也保密。
还有一点:端到端加密需要通信双方都在支持的加密方式里。对方用的是普通邮箱时,邮件在对方那一端仍然可能是明文;网站发来的注册邮件也是以普通方式发出的,零访问加密保护的是它存进你收件箱之后的状态,不改变到达之前经过的环节。
按场景选
- 注册论坛、下载电子书、领优惠、一次性试用:临时邮箱,免注册,用完不管,到期整箱销毁。
- 以后还要登录、找回密码、收账单的账号:长效别名,一站一个,出问题单独停用。临时邮箱到期后,找回密码的邮件就收不到了,两者怎么分工可以看匿名邮箱和临时邮箱的区别。
- 表单测试、多账号 QA:临时邮箱,避免测试邮件涌进真实邮箱。
- 和律师、医生、合作方传机密文件,或涉及人身财产安全的通信:端到端加密邮箱,并先确认对方能用同一种加密方式收信。
- 既想隐藏身份,又想让收件箱有存储加密:别名加加密邮箱,见下一节。
如果你担心的是“通信关系”本身被知道,上面两种工具都只覆盖一部分,元数据这一层不能指望邮箱加密解决。
搭配用法:别名在前,加密邮箱在后
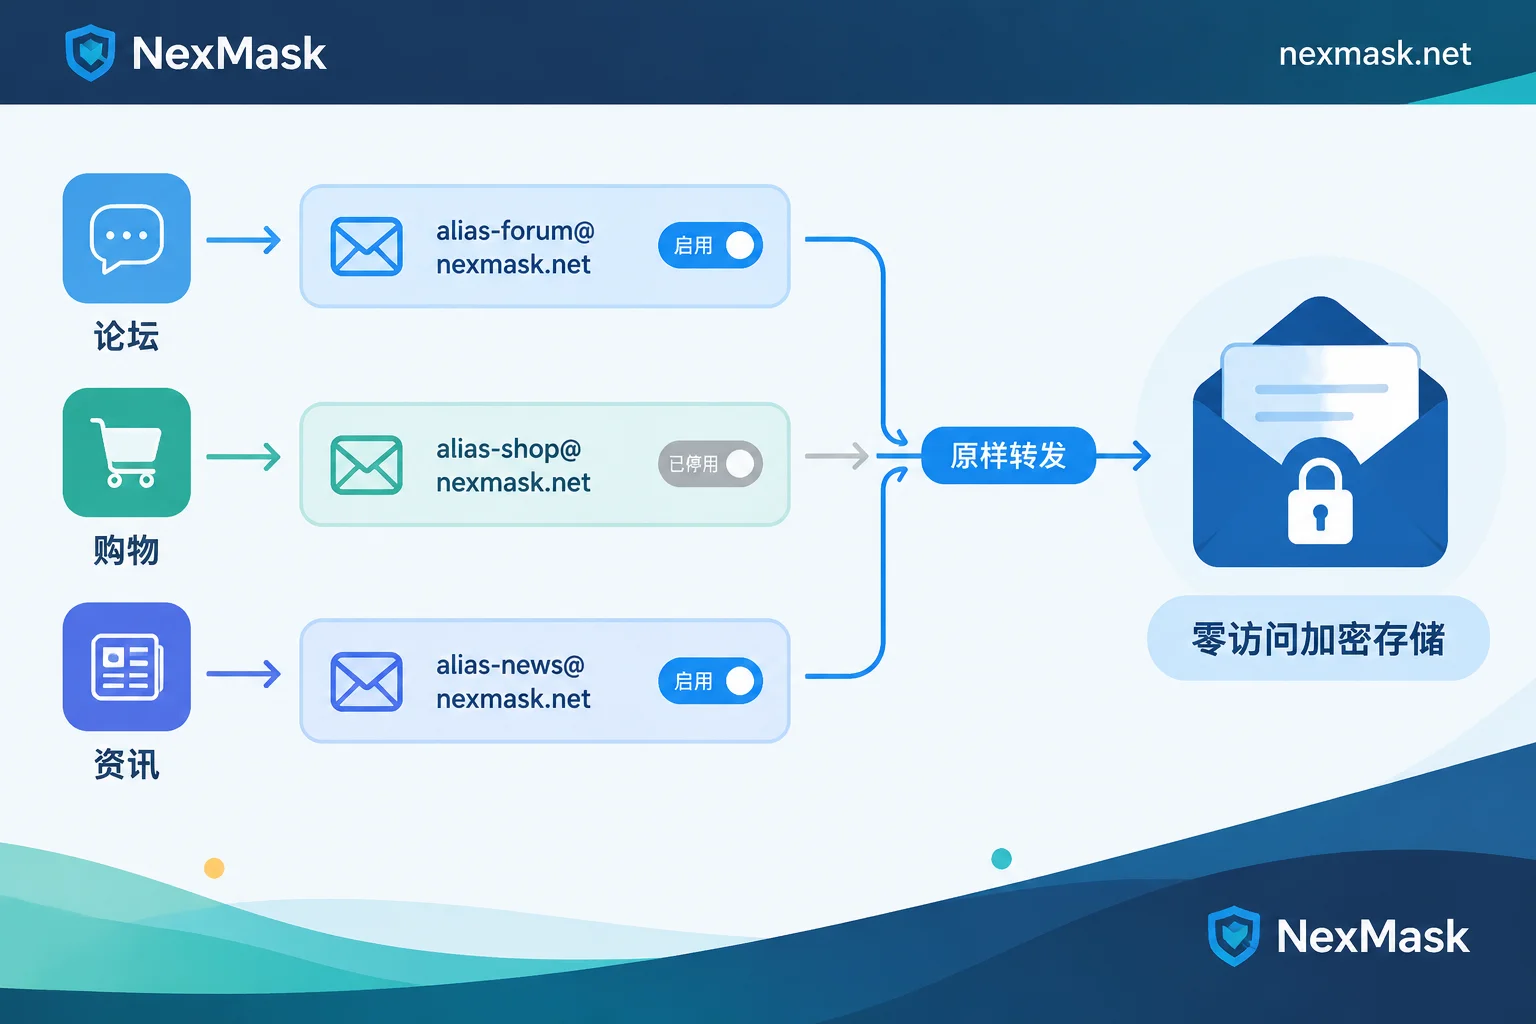
思路很简单:对外只露别名,别名把邮件原样转发到你的加密邮箱。网站看到的是别名,看不到你的加密邮箱地址;邮件最终存放在受零访问加密保护的收件箱里。某个别名开始收垃圾邮件,停用它就行,后端邮箱不受影响。
设置顺序:
- 准备一个加密邮箱作为最终收件箱。用常用邮箱也可以,只是少了存储加密这一层。
- 在别名服务里把转发目标设成这个邮箱。
- 每注册一个网站新建一个别名,记下它对应哪个网站。
- 需要回信时用别名身份发出,对方看到的仍是别名地址。
两条边界要记住:
- 别名转发这一段是普通邮件,转发服务能接触到内容。真正敏感的内容不要经过别名,直接用加密邮箱和对方点对点通信。
- 有些平台会拒收一次性邮箱域名。遇到这种情况,换长效别名通常比临时邮箱更容易通过;仍被拒时,可以考虑用自己域名下的别名。
转发邮件偶尔会落进垃圾箱,排查方法见匿名邮箱转发怎么运作。
去哪里设置
想按上面的方式搭配,可以在 NexMask 领一个长效别名:它把邮件原样转发到你指定的邮箱(包括你的加密邮箱),支持用别名身份发信回信,不用了可以停用;服务零日志、不记录 IP。如果只是收一次验证码或做一轮表单测试,直接用临时邮箱即可,不需要注册。


评论(0)