 NexMask-官方博客
有人说"临时邮箱的验证码进垃圾箱了",其实描述的是两件完全不同的事。先花十秒分清楚,后面的处理方式才不会走错方向。
第一步:确认垃圾箱在哪一端
情况 A:你在临时邮箱的网页收件箱里没看到信。 网页端的一次性收件箱通常就是一个消息列表,并不像 Gmail 那样分出独立的 Spam 目录。信要么到了显示在列表里,要么根本没进来。这种情况不是"进垃圾箱",该按收不到信来查:地址是否拼错、对方平台是否拒收一次性域名、是不是还在路上。可以对照临时邮箱收不到邮件的排查方法和收信延迟卡在哪里。
情况 B:你设置了转发,信确实到了常用邮箱,但躺在垃圾邮件目录里。 这才是本文要解决的问题,也是绝大多数"进垃圾箱"的真实场景——问题出在转发这一跳,不在临时邮箱本身。
判断方法很简单:去主邮箱的垃圾邮件目录搜一下发件人域名或 verification、code、验证 这类关键词。Gmail 的普通搜索默认不包含垃圾箱和已删除,要加上 in:anywhere 才能搜全。搜到了就是情况 B,搜不到就回到情况 A。
第二步:收件端立刻能做的几件事
确认信落在垃圾箱后,先把主邮箱的判断纠正过来,这比研究协议更快见效。
把信标记为"非垃圾邮件"。 Gmail、Outlook 这类服务会把你的手动纠正作为该账号的过滤权重,同类邮件下次进收件箱的概率会提高。只标记一次效果有限,连续几封都标记会更明显。
按你的别名地址建过滤规则,而不是按发件人。 这是最值得做的一步。转发进来的邮件,收件人字段通常还保留着你在临时邮箱或别名服务上用的那个地址。在 Gmail 里新建过滤器,条件填 to:你的别名地址,动作勾选"永不将其发送至垃圾邮件"。这样不管以后哪个平台往这个别名发信,都能直接落进收件箱,不用为每个发件方单独加白名单。Outlook、QQ 邮箱的规则功能位置不同,思路一样——按收件地址匹配。
确认转发目标没被旧规则误伤。 如果你以前给某个域名设过"移到垃圾邮件"之类的规则,或者手动把同来源的信标记过垃圾邮件,新来的信会被继续压制。去规则列表里翻一遍。
做完这三步,同一条转发链路上的后续邮件通常就正常了。但为什么第一次会被拦,值得知道原因——它决定了你要不要换个用法。
为什么转发进来的信更容易被判垃圾
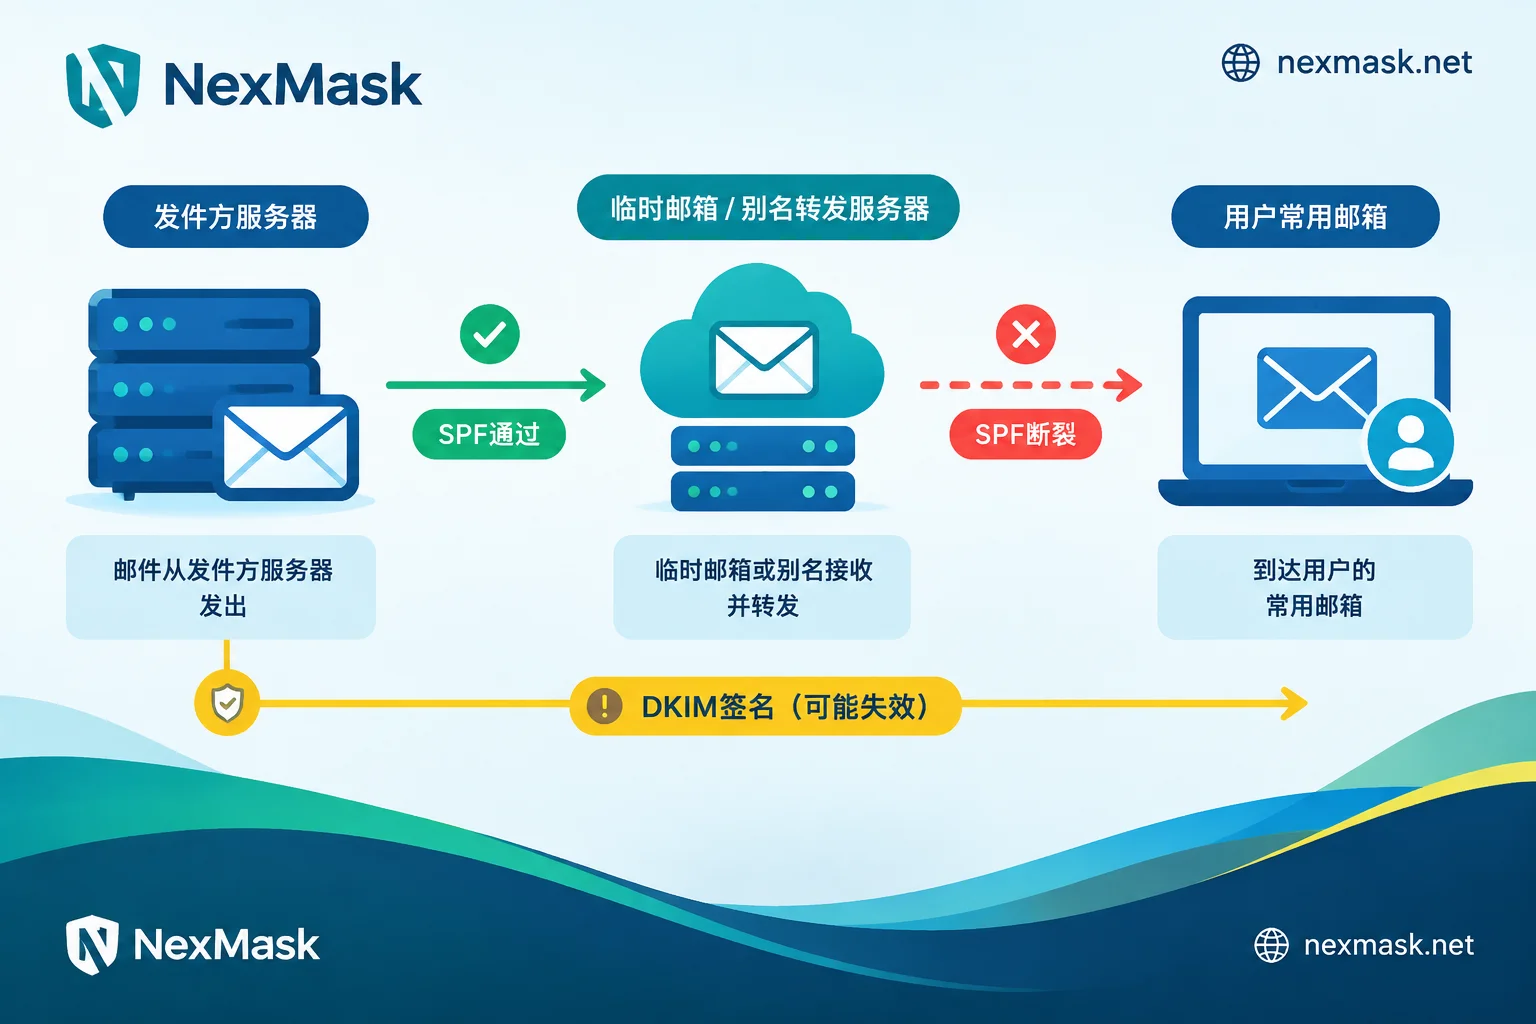
SPF 在转发那一跳必然断裂
收件服务器做 SPF 校验时,看的是实际连接过来的那台服务器 IP,然后去查发件域名的 SPF 记录,看这个 IP 有没有被授权。
邮件直达时没问题。但经过转发后,最后连上你主邮箱的是转发服务器,而原始发件域名的 SPF 记录里当然不会包含这台机器。校验结果就是 fail 或 softfail。这不是谁配错了,是转发这个动作的固有后果。
这时候能救场的是 DKIM,但它不一定在
DKIM 签名是对邮件头和正文做的加密签名,跟着邮件一起走,转发本身不会破坏它。所以按 Gmail 的发件方规范,只要 DKIM 通过且与发件域名对齐,DMARC 就还能过,邮件仍有机会进收件箱。
问题在两个地方:一是有些发件方根本没配 DKIM,那转发后就两项都失败;二是中转环节如果改动了邮件——加了页脚、重写了主题前缀、改了 MIME 结构或编码——签名会当场失效。SPF 和 DKIM 双双不过,DMARC 对齐失败,在发件域名设了严格策略的情况下,轻则进垃圾箱,重则被直接拒收。
公共后缀和共享出口的信誉是连带的
公开免费的临时邮箱域名、公共转发节点的出口 IP,长期被批量注册和营销滥用,整体信誉评分偏低。你这封完全正常的验证码,只是恰好经过了一个被打了低分的通道。
这三层是概率叠加,不是三个独立开关。主流邮箱的过滤模型是闭源的,还会结合正文特征、链接密度、你个人的历史操作一起打分。所以不要把某一封信进垃圾箱归结成唯一原因——能确定的是,多经过一跳转发,被判垃圾的概率就更高一些。
第三步:按用途换个用法,比反复调规则更根本
只是收一次验证码:别转发
注册试用、领个下载链接、看一眼确认邮件——这类需求根本不需要把信转到主邮箱。直接在网页收件箱里读完就走,少一跳转发就少一次认证断裂,也不会在主邮箱里留下任何痕迹。NexMask 的临时邮箱免注册、不需要手机号,随时领一个,到期整箱销毁,用完不用管理。
如果你不确定这个场景该不该用一次性地址,可以先看临时邮箱怎么用里的三步流程。
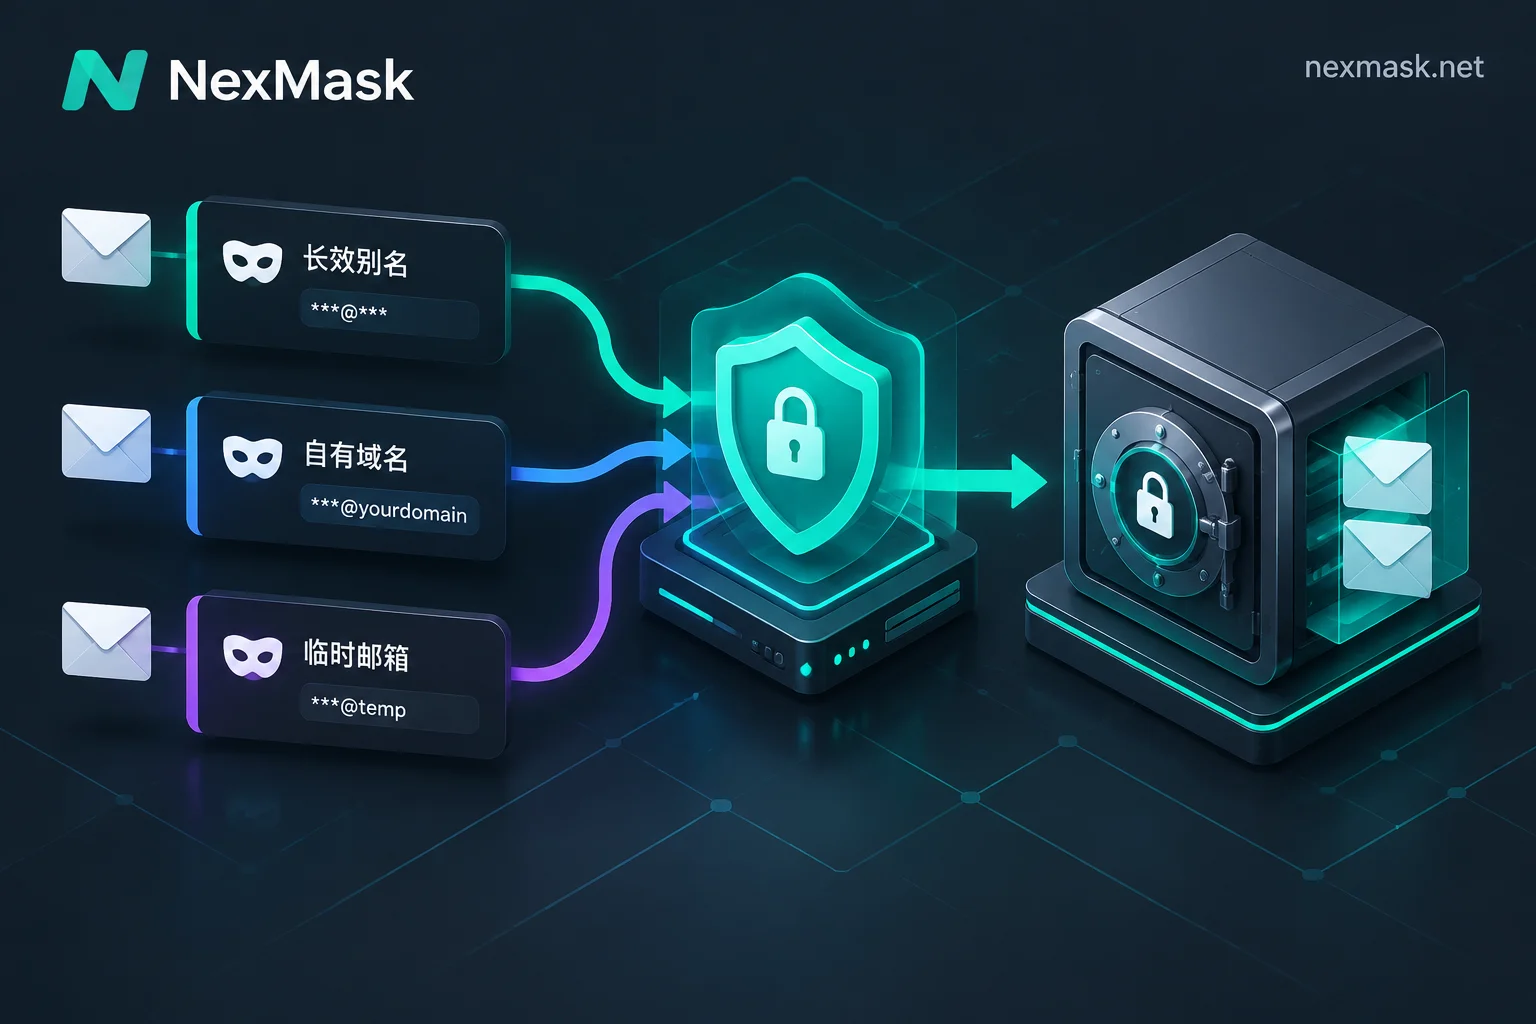
账号要长期能收信:用长效别名 + 白名单规则
涉及找回密码、账单、订单状态的账号,一次性地址到期销毁后就失联了,应该用长效别名:一站一个,有效期内持续可用,哪个别名开始收垃圾就单独停用,也能反推是哪家平台泄露了你的地址。
别名把信原样转发到你常用邮箱,所以上面说的 SPF 断裂依然存在。正确做法是两件事一起做:在 NexMask 的邮件转发里设好目标邮箱,然后回到主邮箱按别名地址建一条"永不进垃圾邮件"的过滤器。这条规则一次配好,后面所有转发进来的信都受益。
需要用这个别名身份回信的话,别名支持以自己的身份发信和回信,不用暴露真实地址。
想彻底摆脱公共后缀的信誉连带:绑自己的域名
如果你的用途对收信稳定性要求高,或者公共后缀已经被目标平台拒收,可以上自定义域名(会员功能):在域名商那边加 MX 记录接入,开启 catch-all 后任意前缀都能收信,信誉跟你自己的域名绑定,不再被别人的滥用行为牵连。域名始终归你,以后想迁走也带得走。
一点提醒:刚启用的新域名没有发信历史,头几周被保守对待是正常的,别在同一个域名上同时做营销群发,那会把好不容易积累的信誉拖下去。
如果你还在临时、别名、自有域名之间犹豫,虚拟邮箱怎么选里有更完整的对比。
几种看起来像、其实不是垃圾箱的情况
- 平台压根不接受一次性域名。 提交注册时就报"请使用有效邮箱",信根本没发出来,垃圾箱里当然搜不到。处理方式见临时邮箱被拒绝怎么办。
- 只是还没到。 高峰期的验证码延迟几十秒到几分钟都算正常,先等两分钟再去翻垃圾箱。
- 发件方自己有问题。 新注册的发信域名、正文几乎全是链接和图片、退订链接缺失,这些都会独立拉高被判垃圾的分数,跟你用什么邮箱无关。
- 临时邮箱已经到期销毁。 整箱销毁后原地址不再收信,也找不回历史邮件,这时候要换的是工具而不是过滤规则。
最后
处理顺序记住三层就够:先确认信到底在哪个垃圾箱,再在主邮箱建一条按别名地址匹配的放行规则,最后按用途决定要不要继续走转发。一次性收码直接在网页端读,长期账号用可停用的别名,对稳定性有要求就绑自己的域名。
不同平台的过滤模型各不相同,没有哪种配置能保证百分之百进收件箱——但少一跳转发、有一条明确的放行规则、用一个没被滥用过的后缀,这三件事确实能让概率明显好转。


评论(0)